Piensa en la planilla de clientes que tienes en el computador de la oficina o en el grupo de WhatsApp donde compartes pedidos con tu equipo. Durante más de veinte años, guardar esos nombres, correos y teléfonos en Chile casi no tenía reglas prácticas ni un fiscalizador encima.
Eso ocurría porque Chile tenía una ley de datos personales de 1999, la Ley 19.628, pensada para un mundo de archivadores metálicos, sin redes sociales ni servicios en la nube. La Ley 21.719 en la Biblioteca del Congreso Nacional, publicada el 13 de diciembre de 2024, la reforma a fondo y crea una autoridad con atribuciones reales para supervisar y sancionar: la Agencia de Protección de Datos Personales.
Las nuevas reglas aplican a cualquier organización que maneje datos de personas naturales, desde una pyme hasta una gran empresa. Si anotas el RUT de tus clientes para facturar, guardas fichas en una clínica dental o administras los contratos de tus trabajadores, la ley te incluye.
Desde cuándo rige la Ley 21.719
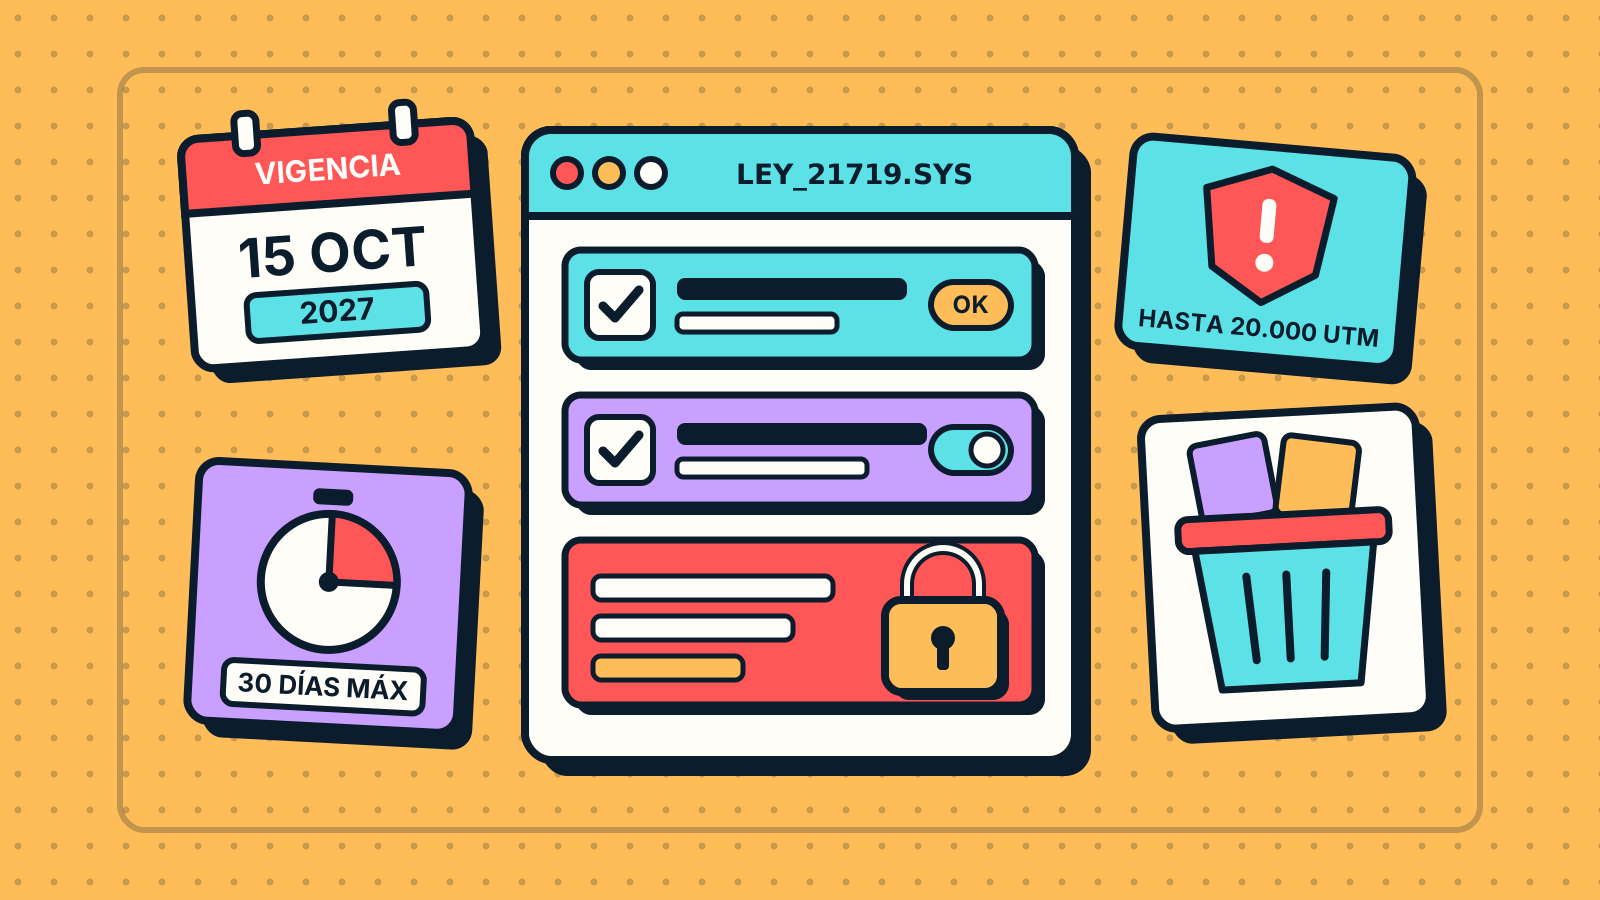
La ley entra en vigencia el 15 de octubre de 2027. La fecha original era el 1 de diciembre de 2026, pero en octubre de 2026 el Senado aprobó postergarla mediante el boletín 18.623-07 y el proyecto pasó a la Cámara de Diputados para su aprobación final.
El proyecto mueve el calendario, pero no toca las obligaciones. Lo que tienes que ordenar puertas adentro sigue siendo exactamente lo mismo, y el tiempo extra sirve para preparar tus procesos con calma. Para tener las fechas clave a la vista, puedes descargar el resumen de plazos de la Ley 21.719 en una hoja.
Qué cambia en la práctica para tu organización
La reforma deja atrás la idea de que los datos son de la empresa que los recolecta. Los datos siguen siendo de cada persona; tu organización solo los tiene en custodia temporal para un fin claro. Te explicamos los cinco cambios principales.
Más derechos para las personas
Cualquier persona puede escribirte para pedir acceso a los datos que guardas sobre ella, corregirlos si están mal, suprimirlos cuando ya no correspondan, oponerse a un uso específico o recibirlos en un formato portable, es decir, un archivo digital estándar que pueda llevarse a otro servicio. También puede pedir que bloquees el uso de su información mientras resuelves su solicitud.
Desde que recibes el requerimiento, tienes 30 días corridos para responder. Si un cliente le pide a una corredora de propiedades que borre su correo de la lista de promociones, ignorar el mensaje pasa a ser una infracción directa.
Una base legal para cada uso
Ya no basta con decir «tenemos los datos porque el cliente nos compró hace tres años». Para cada cosa que haces con un dato personal necesitas una base de licitud, que es la razón autorizada por la ley para usarlo.
El consentimiento de la persona es solo una de esas razones, y no siempre es la que corresponde. También existen el cumplimiento de un contrato (pedir la dirección para despachar un producto), una obligación legal (guardar los datos de un trabajador para pagar sus cotizaciones) o un interés legítimo debidamente justificado. En nuestra guía de bases de licitud de la Ley 21.719 detallamos cuándo calza cada una.
Transparencia obligatoria
Debes publicar una política de tratamiento de datos accesible y escrita en simple. Ese documento es como la etiqueta nutricional de tu sitio web: tiene que explicar quién eres, qué datos recolectas, para qué los usas, con quién los compartes (por ejemplo, tu proveedor de correo masivo o tu empresa de despacho), cuánto tiempo los guardas y a qué canal escribir para ejercer los derechos.
Copiar y pegar la política de privacidad de otra empresa no te protege. Si tu documento dice que no compartes datos con nadie, pero usas un sistema de reservas en la nube alojado fuera de Chile, estás declarando algo falso frente a tus clientes y frente a la Agencia.
Seguridad y aviso de brechas
Debes proteger los datos personales con medidas técnicas y organizativas acordes al riesgo de lo que manejas. No exige lo mismo un almacén que anota pedidos a domicilio que un centro médico que guarda historiales clínicos, pero ambos deben cuidar lo que tienen bajo llave.
Si sufres una filtración o un acceso no autorizado que ponga en riesgo los derechos de las personas, debes informarlo a la Agencia de Protección de Datos Personales sin dilaciones indebidas. Esconder un incidente bajo la alfombra agrava la falta al momento de una fiscalización.
Sanciones reales y registro público
Con la ley de 1999, reclamar requería ir a tribunales civiles, por lo que casi nadie lo hacía. Ahora la Agencia fiscaliza de oficio o por denuncia y aplica multas directas según el tamaño de la organización y la gravedad de la falta:
| Tipo de infracción | Multa máxima | Ejemplo práctico |
|---|---|---|
| Leve | Hasta 5.000 UTM | No tener publicada o actualizada la política de tratamiento de datos en tu web. |
| Grave | Hasta 10.000 UTM | Tratar datos de clientes para campañas comerciales sin una base legal válida o no responder una solicitud en 30 días. |
| Gravísima | Hasta 20.000 UTM | Usar datos sensibles (como información de salud o biometría) sin autorización legal o esconder deliberadamente una brecha grave. |
Además de la multa en pesos chilenos equivalentes a esas UTM, la ley crea un registro público de sanciones. Cualquier cliente o empresa con la que quieras trabajar podrá consultar qué organizaciones han sido multadas por mal manejo de datos.
Por dónde empezar en tu organización
Ordenar la casa no requiere comprar programas caros desde el primer día. La mayor parte del trabajo inicial consiste en entender cómo fluye la información en tu equipo:
- Haz un inventario de tus datos. Anota en una planilla qué datos personales manejas de clientes, trabajadores y proveedores. Identifica dónde viven (un archivo Excel, el correo, un software de ventas) y quién tiene acceso a ellos.
- Revisa la razón de cada uso. Mira cada grupo de datos de tu inventario y anota para qué lo usas. Si guardas el RUT y la fecha de nacimiento de quienes solo cotizan por internet y no encuentras una razón válida para pedirlos, deja de solicitarlos en el formulario.
- Borra lo que sobra. Si tienes carpetas con currículums de procesos de selección de hace cuatro años o bases de clientes inactivos que nadie usa, elimínalos de forma segura. Menos datos guardados significan menos riesgo si alguien entra a tus sistemas.
- Publica una política honesta. Redacta tu política de tratamiento reflejando lo que realmente haces con la información y déjala visible en el pie de página de tu sitio web y en tus formularios de contacto.
- Define quién responde las solicitudes. Asigna a una persona o correo específico para recibir las consultas de datos personales y ordena el procedimiento para contestar antes de los 30 días corridos.
- Protege el acceso básico. Activa el segundo factor de autenticación (ese código temporal que te pide el celular además de la clave) en el correo y en las plataformas donde guardas bases de datos, usa contraseñas largas y únicas por servicio, y verifica que tus respaldos funcionen desconectados de la red principal.
Cumplir con la Ley 21.719 se trata de saber qué información personal pides, por qué la tienes y cómo la cuidas en el día a día. Si quieres revisar en qué estado está tu organización hoy, descarga gratis nuestro autodiagnóstico de la Ley 21.719 y úsalo como hoja de ruta para empezar paso a paso.